Úgy néz ki, hogy a Play Áruház védelmi rendszerét még van hová fejleszteni. Történt ugyanis, hogy egy fejlesztő felrakott egy kamu Chrome böngészőt az alkalmazásboltba. A keresőóriás később kiszúrta a félrevezető applikációt, majd eltávolította azt, de mire ez megtörtént, már több mint százezren töltötték le a hamis appot.
A Redditen bukkant fel elsőként az a képernyőfotó, amelyen egy hamis Google Chrome alkalmazás szerepelt a hivatalos Play Áruházban, ráadásul úgy, hogy a listában a valódi böngésző felett volt látható. A Hizbartech nevű fejlesztőhöz köthető, megtévesztő szoftver több mint 100 ezer letöltést zsebelt be, ami ugyan eltörpül a valódi Chrome 10 milliárdos eredménye mellett, mégis felvet néhány kérdést a Google előzetes ellenőrzési folyamataival kapcsolatban. Persze van itt nem kevés user error is, sokan meg sem nézik, mit raknak fel a telefonjukra, de ez nem változtat a lényegen.
A szoftver egy rendkívül egyszerű, de hatékony trükkel jutott át a védelmi hálón. A program eredetileg augusztus 22-én került fel az áruházba egy „Ball Bounce” nevű játékként, így a vizsgálat során egy teljesen ártalmatlan szoftvernek mutatta magát, és át is ment a szűrőn. A fejlesztő ezt követően szeptember 30-án egyszerűen átnevezte az alkalmazást Chrome-ra, és az ikonját is lecserélte a böngésző emblémájára.
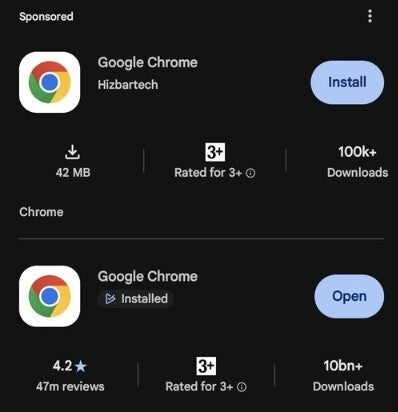
A hamis alkalmazás egyébként még csak meg se próbálta eljátszani, hogy netán böngésző volna: azok, akik feltelepítették, arról számoltak be, hogy a program az installáció után azonnal egy avatár kiválasztására kötelezte őket, majd egy furcsa, mesterséges intelligenciával generált profilokkal teli csevegőfelületet nyitott meg. Ezután teljesen véletlenszerű és értelmetlen válaszokat kaptak a beírt üzenetekre.
A Google azóta eltávolította az alkalmazást a Play Áruházból, de az eset remekül demonstrálja, hogy a biztonsági intézkedések ellenére egy ilyen egyszerű átnevezéses trükk még mindig működik a platformon belül. Kicsit cinkes, főleg annak tükrében, hogy a biztonságra hivatkozva korlátozzák a külsős, a Play Áruházon kívülről származó applikációk telepítését, miközben nagyon úgy fest, hogy maga az áruház sem teljesen biztonságos.
Forrás: PhoneArena